規模を拡張しながらも、常にコントロールを維持する
Zapierは、データの保護、アクセス制御、あらゆるAIツールとエージェントの管理、そして導入を遅らせることなくコンプライアンスを維持することを支援します。
セキュリティを最優先する企業はZapierを利用している
- アイデンティティおよびアクセス管理
- 金融サービス
- Biotech SaaS
- 監査管理ソフトウェア
- クラウドストレージ
- 産業技術
AIとエージェントのセキュリティ
チームが信頼できるAIセキュリティ
誰もが簡単にセキュリティを維持できるようにする。Zapierは、ワークフロー、エージェント、AIステップ全体にわたって、ポリシー、ガードレール、監査証跡を適用します。
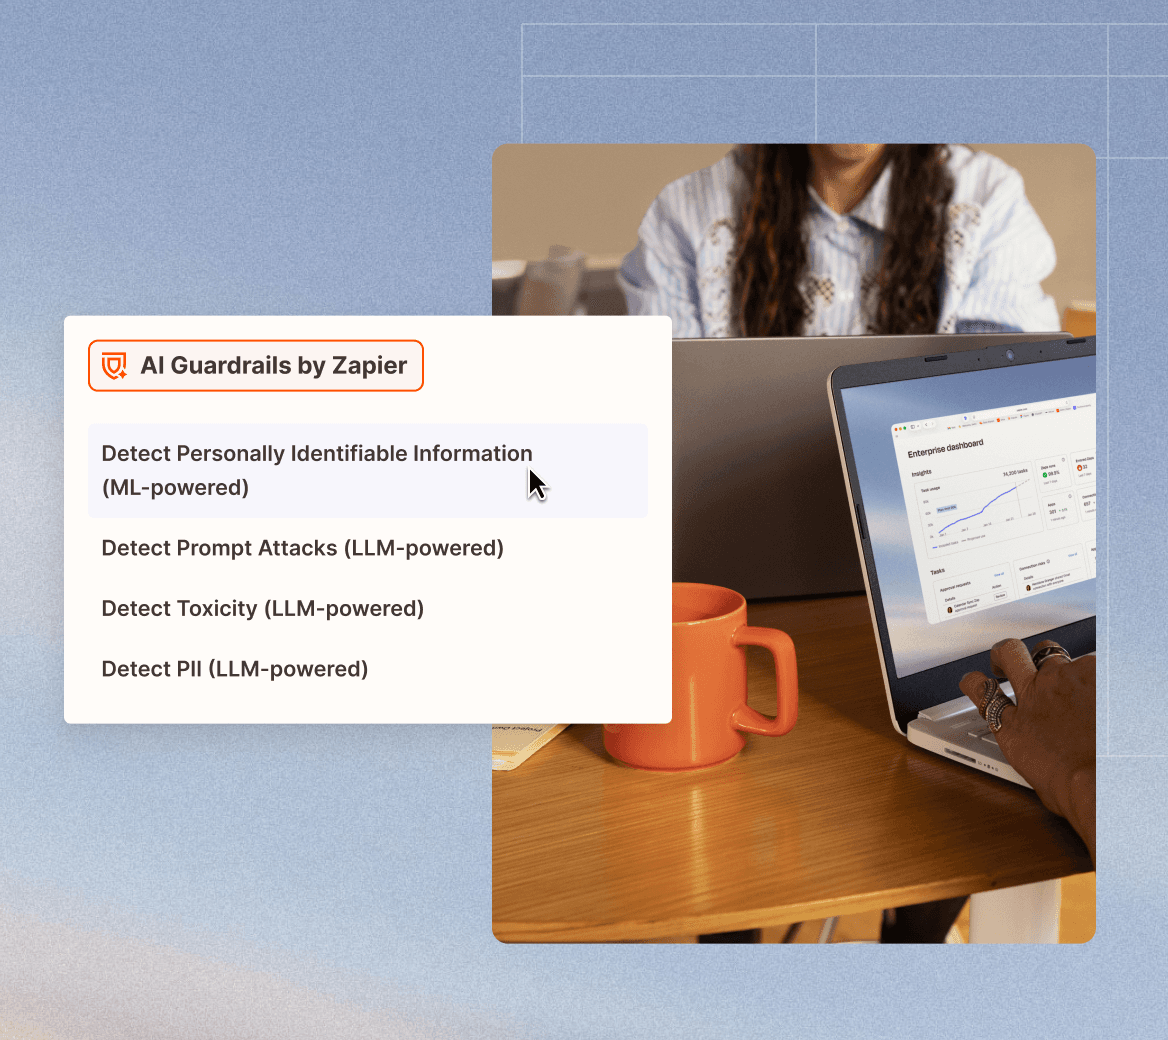
AIガードレール: AIのステップ、エージェント、およびMCP連携をスキャンして、個人情報、プロンプトの注入、および毒性を検出します。チェックごとに、ブロック、ルーティング、または検出のみを実行します。
モデル制御Zapierでは、プロバイダーを承認したり、独自のモデルを持ち込んだり、AIをいつでも完全にオフにしたりすることができます。
エージェントの権限Zapierでは、ユーザー、チーム、ワークスペースごとに、利用可能なアプリやアクションを決定できます。
アプリの認証情報Zapierは暗号化されたアプリ認証情報(OAuth、APIキーなど)をアカウント所有の連携に保存するため、エージェントやMCPはサードパーティの生トークンを受け取ることはありません。
監査証跡: ZapierはすべてのAIとエージェントのアクションを記録するため、何がいつ起こったかをいつでも確認できます。
セキュリティを標準で組み込み すべてのワークフロー


インフラストラクチャと保証
法令遵守とセキュリティ確保は同じではない。Zapierは、第三者機関によるテスト、独立した監査、そして専任の社内セキュリティチームという強力な組み合わせを通じて、これら両方を実現しています。
機能
- SOC 2 (タイプII)およびSOC 3
- 独立した監査機関による年次監査を受けています。報告書はトラストセンターで閲覧可能です。
- セキュリティ監視とインシデント対応
- リアルタイムの脅威検知と、対応を担当する専任チーム。
- AWSクラウドインフラストラクチャ
- 米国におけるAWS上での大企業グレードのホスティングサービス。
- 年次浸透テスト
- 独立した専門家が毎年、当社の防衛システムをテストしています。
- バグ報奨金プログラム
- セキュリティ研究者は、攻撃者よりも先に脆弱性を発見することで報酬を得ている。
- 組み込みの回復力
- 自動再生機能とフラッド保護機能により、多くの障害は復旧されますが、再生機能は限定的であり、保証されるものではありません。
アクセスとID
ポリシーのプロビジョニング、デプロビジョニング、および適用をすべて一箇所で行えます。Zapierは既存のID管理およびアクセス管理ツールと連携するため、従業員の入社初日から退職日まで、アクセス権限を管理できます。
機能
- SSO(SAML)
- 既存のIDプロバイダー(IDP)を通じて安全にサインインしてください。
- ロールベースのアクセス制御
- 役割とワークスペースごとに、誰が閲覧、作成、管理できるか、また、どのアプリやアクションを使用できるかを定義します。
- 二要素認証( 2 FA)
- 不正アクセスを防ぐために、二重の保護層を追加してください。
- SCIMプロビジョニング
- 効率的なアクセス管理のために、ユーザープロビジョニングを自動化します。
- 許可されたドメイン
- 特定のアプリを会社のEメールドメインにロックすることで、データ漏洩を防ぎます(個人アカウントは許可されません)。
- ドメイン取得
- 認証済みドメインでのサインアップを、SSO経由で大企業アカウントにルーティングします。
データ保護とプライバシー
Zapierは、転送中、保存中、そして長期にわたってデータを保護します。データの移動先や保管場所を問わず暗号化を実現し、データ保持期間を自分で管理し、安心して利用できるプライバシー保護を提供します。
機能
- 転送中の暗号化(TLS 1 . 2 +)と保存時の暗号化(AES- 256 )
- お客様のデータは、移動する場所、保存される場所を問わず、すべて暗号化されています。
- データ保持のカスタマイズ
- 機密データの保存期間を正確に制御できます。
- 固定IP
- Zapierへのリクエストは、ファイアウォールで許可リストに登録できる固定のIPアドレス群から送信できます。
- GDPR、英国GDPR、CCPA
- 国際送金に関する標準契約条項(SCC)との契約には、データ保護法(DPA)に基づく処理業者の条項が含まれています。
- VPCピアリング
- 内部データソースを、公共のインターネットを経由せずに、プライベートに接続します。
監査と可観測性
ご自身で確かめてみてください。Zapierはあらゆるアクションを可視化するので、検索、ストリーミング、そして独自のツールへの取り込みが可能になります。
機能
- 監査ログ
- 誰がいつ何をしたかを記録した、改ざん不可能な検索可能な記録。
- アセット履歴API
- すべての変更記録を独自のレポート作成ツールに取り込んでください。
- ログストリーミング
- アクティビティをDatadog、Splunk、またはSIEMにリアルタイムでストリーミングします。
- アナリティクス
- アカウントの概要を把握することで、問題点を特定し、導入を促進することができます。
すべてのチームが構築を行う企業向けに設計されています
- チーム情報が含まれています。ワークスペースは、各チームの作業を分離し、範囲を明確にする役割を果たします。
- どのアプリを実行するか、そしてそれらのアプリが何を実行できるかを制御する。任意のアプリを許可またはブロックし、エンドポイントごとにどのチームまたは個人がそのアプリで何を実行できるかを制限します。
- 機密性の高いアプリは、社内ネットワークとの連携のみに制限する。管理された連携:指定されたアプリの場合、チームはユーザーが所有 and 管理する連携のみに基づいて構築を行います。
- 承認なしに出荷されるものはない。指定された承認者が承認するまで、いかなる変更も保留してください。
よくある質問
Zapier は SOC 2および SOC 3標準に準拠していますか?
ZapierのSOC 2およびSOC 3レポートはどこで入手できますか?
Zapier は AI モデルのトレーニングに顧客データを使用しますか?
ZapierはどのようにしてMCP連携を保護しているのですか?
Zapierはデータをどこに保存しますか?
Zapier は 二要素認証 ( 2 FA) を提供していますか?
チームがリスクの高いワークフローをZapierに公開しないようにするにはどうすればよいですか?
Zapierは承認ワークフローをサポートしていますか?
Zapier の脆弱性管理へのアプローチは何ですか?
Zapierはどのようにしてユーザーのアクティビティを監視・ログに記録するのですか?
Zapierは安全ですか?
Zapierはユーザーデータを保護するためにどのようなセキュリティ対策を採用していますか?
ZapierはGDPRおよびCCPAに準拠していますか?
ZapierはAI機能において、データプライバシーをどのように扱っていますか?
私たちはお手伝いします
ドキュメントが必要な場合でも、技術的な質問への回答が必要な場合でも、セキュリティレビューの完了を支援する場合でも、お気軽にご相談ください。